Où teim est-il hébergé ?
En Suisse : teim mise sur un hébergement en Suisse. Entre le navigateur et le serveur, la transmission est chiffrée avec HTTPS/TLS.
Sécurité & ; protection des données
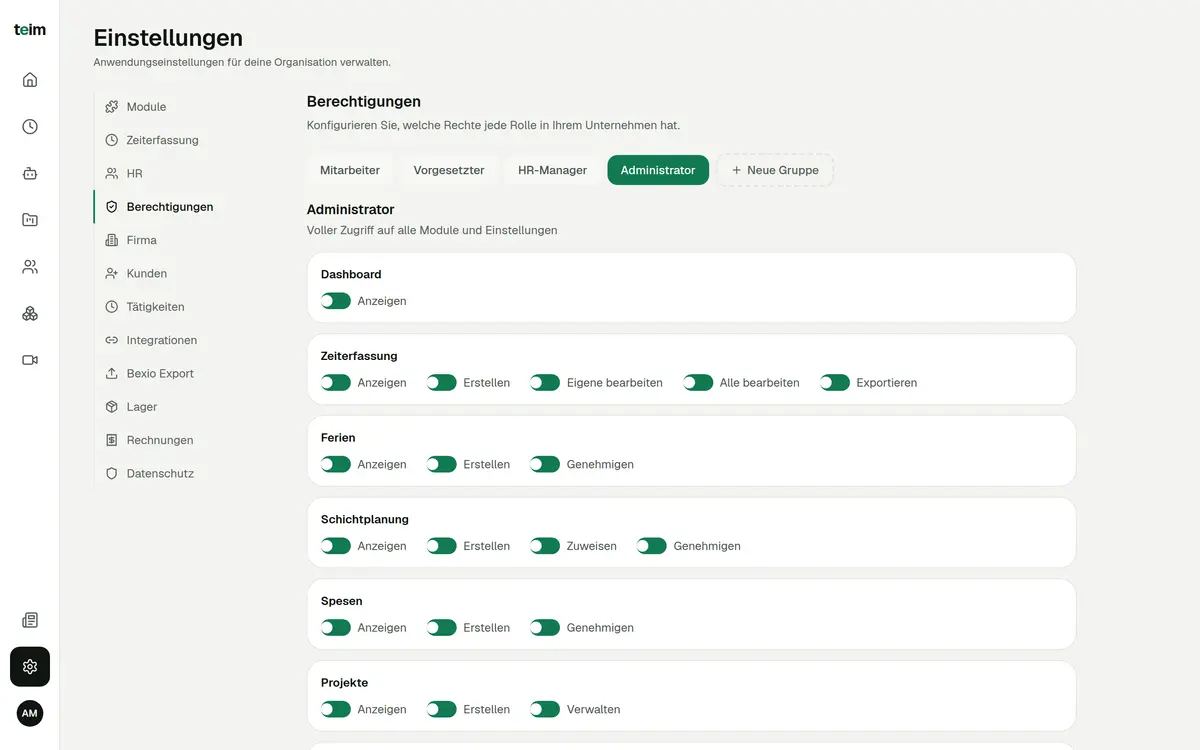
Saisie du temps et protection des données en Suisse : teim est hébergé en Suisse et sépare les données de chaque entreprise côté serveur. Les droits de 5 rôles sont contrôlés sur le serveur, et la transmission est toujours chiffrée. Les mots de passe ne sont stockés que sous forme de hachage bcrypt – détails dans la déclaration de protection des données.
Gratuit jusqu’au 31 janvier 2027 · ensuite CHF 5.– par entreprise + CHF 3.– par personne et par mois · hébergement en Suisse
teim est un logiciel suisse de saisie du temps, de gestion de projet, de notes de frais et d’absences pour les PME de 5 à 200 collaborateurs.
Dernière mise à jour : 15 octobre 2026
Comment ça marche
À l’inscription, vous confirmez votre adresse e-mail. teim ne stocke le mot de passe que sous forme de hachage bcrypt, jamais en clair.
La connexion passe uniquement par HTTPS/TLS avec HSTS. Les échecs de connexion répétés sont freinés.
Chacun ne voit que les données de son entreprise, dans les limites de son rôle – vérifié côté serveur. Le journal d’audit consigne les modifications importantes.
Bases légales
Depuis le 1er septembre 2023, la loi révisée sur la protection des données (nLPD) est en vigueur. Les données de temps des collaborateurs sont des données personnelles : qui les traite doit respecter les principes et garantir une sécurité adaptée.
Source : nLPD art. 6, 8, 9 (fedlex.admin.ch). Ceci n’est pas un conseil juridique.
Traiter les données de manière licite, conforme à la bonne foi et proportionnée, pour une finalité reconnaissable et pas plus longtemps que nécessaire. Les données doivent être exactes.
Des mesures techniques et organisationnelles adaptées au risque. Chez teim : hébergement en Suisse, TLS, bcrypt, droits par rôle et journal d’audit.
Qui confie un traitement à un sous-traitant doit s’assurer que celui-ci garantit la sécurité des données. Le sous-traitant ne traite les données que comme le responsable serait en droit de le faire.
Fonctions
La plateforme est hébergée en Suisse.
Chaque requête vérifiée pour votre entreprise, avec tests.
Uniquement HTTPS/TLS, renforcé par HSTS.
Stockés uniquement en hachage bcrypt.
Ralentit les essais de mots de passe en série.
Collaborateurs, responsables, RH, admin, owner.
Modifications importantes traçables, p. ex. nouveaux utilisateurs.
Pour justificatifs, assistant, transcription et radar.
Questions fréquentes
En Suisse : teim mise sur un hébergement en Suisse. Entre le navigateur et le serveur, la transmission est chiffrée avec HTTPS/TLS.
Non. Chaque requête en base de données est vérifiée côté serveur pour votre entreprise. Des tests automatiques contrôlent cette séparation.
Pas pour les comptes normaux à l’heure actuelle. La connexion se fait par mot de passe, stocké uniquement en hachage bcrypt. Les échecs répétés sont freinés et l’adresse e-mail est confirmée à l’inscription.
C’est le rôle qui le détermine : collaborateur, responsable, RH, admin ou owner. teim vérifie les droits côté serveur, pas seulement dans l’interface. Le journal d’audit consigne les modifications importantes.
Pour la reconnaissance des justificatifs, l’assistant IA, la transcription de réunions et le radar des connaissances, teim utilise une IA conforme au RGPD. L’assistant IA n’a que les droits du rôle qui l’utilise et n’enregistre une proposition qu’après confirmation.
Sur la page Protection des données, rédigée selon la nLPD. Pour toute question sur la protection des données, passez par la page Contact.
Gratuit pour tous jusqu’au 31 janvier 2027. Sans carte de crédit.